Двухфакторная аутентификация как основа безопасности аккаунтов
Пароль больше нельзя считать полноценной защитой аккаунта - даже если он длинный, случайный и нигде не повторяется. Его могут перехватить на фишинговой странице, выманить через поддельную форму входа или украсть вместе с базой данных сервиса. Двухфакторная аутентификация, или 2FA, добавляет к паролю второе независимое подтверждение: одноразовый код, аппаратный ключ, уведомление на доверенном устройстве либо криптографический ключ доступа. Краткий ответ прост: в 2026 году включать 2FA стоит везде, где хранятся деньги, переписка, документы, фотографии или доступ к другим учетным записям.
Однако сама надпись «двухфакторная защита включена» еще не означает, что аккаунт защищен одинаково хорошо. SMS-код, шестизначное число из приложения и аппаратный FIDO2-ключ относятся к разным классам устойчивости. Первый вариант уязвим для перевыпуска SIM-карты и фишинга, второй не зависит от мобильной сети, но код все еще можно выманить, третий проверяет домен сайта и не передает секрет серверу. Поэтому важен не только факт подключения 2FA, но и правильно выбранный метод.
Термины тоже имеют значение. Двухэтапная проверка может запрашивать два действия одного типа, тогда как многофакторная аутентификация сочетает независимые факторы: знание - пароль или PIN; владение - телефон, токен, аппаратный ключ; биометрию - отпечаток пальца либо распознавание лица. На практике сервисы часто используют обозначения 2FA, MFA и «двухэтапная проверка» как взаимозаменяемые, хотя с точки зрения архитектуры безопасности это не всегда одно и то же.
Настройку лучше начинать не с соцсетей, а с главной электронной почты: через нее обычно восстанавливаются остальные учетные записи. Подробная последовательность действий для разных устройств разобрана на dozorsb.com. После почты следует защитить менеджер паролей, аккаунты Apple, Google или Microsoft, банковские приложения, облачные хранилища, мессенджеры и рабочие панели администрирования.
Какие способы 2FA актуальны в 2026 году
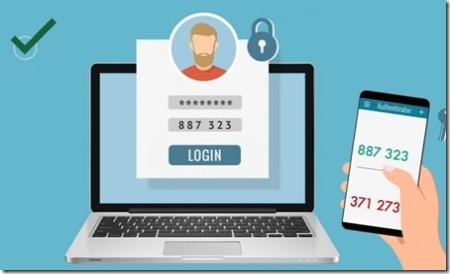
Самый распространенный вариант - TOTP-коды, генерируемые приложением-аутентификатором. Алгоритм описан в RFC 6238: код вычисляется из общего секретного ключа и текущего времени. Во многих реализациях используется шестизначный код с периодом действия около 30 секунд. Для генерации не требуется интернет или сотовая связь, однако точное время на устройстве важно: при заметном рассогласовании сервер может отклонить корректный код.
Push-подтверждения удобнее ручного ввода цифр, но у них есть слабое место - MFA fatigue, или «усталость от подтверждений». Злоумышленник многократно отправляет запросы на вход в надежде, что владелец аккаунта машинально нажмет «Разрешить». Более безопасны уведомления с number matching: сервис показывает число на экране входа, а пользователь выбирает или вводит его в приложении. Неожиданный запрос следует отклонить, после чего проверить пароль и активные сеансы.
Наиболее устойчивыми к классическому фишингу считаются методы на базе FIDO2 и WebAuthn: аппаратные ключи и passkeys. Они создают отдельную криптографическую пару для конкретного сайта. Закрытый ключ остается на устройстве, а сервер получает только открытый. Поддельный домен не сможет использовать учетные данные, предназначенные для настоящего сайта. Именно поэтому CISA рекомендует организациям переходить к phishing-resistant MFA, а NIST в руководствах семейства SP 800-63 выделяет криптографические методы как более надежные по сравнению с одноразовыми кодами.
| Метод | Защита от фишинга | Основной риск | Где уместен |
|---|---|---|---|
| SMS-код | Низкая | SIM-swap, перехват сообщения, поддельная форма входа | Как запасной вариант, если сервис не предлагает более сильный метод |
| TOTP-приложение | Средняя | Код можно передать фишинговому сайту в реальном времени | Почта, соцсети, магазины, сервисы без поддержки FIDO2 |
| Push с number matching | Средняя | Ошибочное подтверждение чужого запроса | Корпоративные учетные записи и экосистемы крупных провайдеров |
| Passkey | Высокая | Потеря доступа к экосистеме синхронизации без резервного сценария | Повседневные аккаунты с поддержкой WebAuthn |
| Аппаратный FIDO2-ключ | Высокая | Потеря единственного ключа | Почта, финансы, администраторские и рабочие аккаунты |
Критически важно: SMS лучше, чем отсутствие второго этапа, но его не стоит выбирать основным методом, если доступны TOTP, passkey или аппаратный ключ. Особенно это касается почты, криптовалютных сервисов и учетных записей с правами администратора.
Как настроить защиту без риска потерять доступ
Основная ошибка при подключении 2FA происходит не во время входа, а позже - после потери телефона, удаления приложения или смены номера. Надежная настройка всегда включает запасной путь восстановления. При этом запасной путь не должен сводить на нет основную защиту. Если аппаратный ключ можно обойти контрольным вопросом с ответом «девичья фамилия матери», общая устойчивость аккаунта определяется именно этим слабым сценарием.
- Начать с основной почты. Проверить пароль, удалить неизвестные резервные адреса и номера, завершить старые сеансы.
- Выбрать сильнейший доступный метод. Предпочтительный порядок для чувствительных аккаунтов: аппаратный FIDO2-ключ или passkey, затем TOTP, push с сопоставлением числа и только после этого SMS.
- Добавить резервный фактор. Для аппаратных ключей разумно зарегистрировать два экземпляра: один носить с собой, второй хранить отдельно в защищенном месте.
- Сохранить recovery codes. Одноразовые коды восстановления следует держать вне почты и устройства, на котором выполняется вход. Подойдут зашифрованное хранилище или бумажная копия в сейфе.
- Проверить восстановление. Нужно заранее выяснить, какие данные запросит сервис при утрате телефона и можно ли отключить 2FA через поддержку.
- Просмотреть доверенные устройства. Старый смартфон, забытый браузер или рабочий ноутбук бывшего сотрудника способны сохранить активный сеанс даже после включения второго фактора.
- Зафиксировать дату проверки. Настройки безопасности полезно пересматривать после смены устройства, номера телефона, места работы и хотя бы раз в год.
Где хранить TOTP-секреты и резервные коды
При подключении приложения-аутентификатора сервис показывает QR-код. В нем находится не одноразовое число, а долгосрочный секрет, из которого будут вычисляться все будущие коды. Скриншот такого QR-кода нельзя оставлять в обычной галерее или автоматически загружать в незащищенное облако. Тот, кто получит изображение, сможет создать точную копию генератора кодов, причем владелец аккаунта может этого не заметить.
Вопрос облачной синхронизации требует взвешенного решения. Синхронизируемый аутентификатор упрощает переезд на новый смартфон и снижает риск окончательной блокировки. Локальное приложение уменьшает число мест, где хранится секрет, но требует дисциплины при резервном копировании. Универсального ответа нет: для большинства частных пользователей защищенная синхронизация практичнее ручного переноса, а для привилегированных корпоративных аккаунтов часто применяются аппаратные токены и отдельные процедуры выдачи.
Практическая проверка: после настройки откройте аккаунт в приватном окне браузера и выполните полный вход. Затем убедитесь, что резервный метод действительно добавлен, но не используйте recovery code без необходимости: многие сервисы помечают такой код как израсходованный сразу после применения.
Почему 2FA не спасает от всех атак
Второй фактор защищает процедуру входа, но не весь жизненный цикл сеанса. Если вредоносная программа украдет уже выданный cookie авторизации, злоумышленнику иногда не придется повторно вводить пароль и код. Такой сценарий называют угоном сессии. По этой же причине опасны фишинговые прокси: они в реальном времени пересылают логин, пароль и TOTP-код настоящему сервису, а затем перехватывают сессионный токен.
Защита должна включать обновление браузера и операционной системы, осторожность с расширениями, контроль активных сеансов и повторную аутентификацию перед критическими действиями. Для рабочих систем полезны короткий срок жизни сессии, привязка доступа к управляемому устройству, журналы входов и отдельные учетные записи для административных операций. 2FA не заменяет эти меры, а работает вместе с ними.
Еще одна проблема - ложное чувство безопасности. Настоящий запрос на вход всегда связан с действием, которое пользователь начал сам. Если код или push-уведомление появились без попытки авторизации, это сигнал о том, что пароль уже мог оказаться у постороннего. Подтверждать такой запрос «чтобы он исчез» нельзя. Следует отклонить его, сменить пароль с доверенного устройства и проверить историю входов.
Короткая памятка по выбору метода
Для основной почты, менеджера паролей и административных аккаунтов оптимальны два аппаратных ключа либо passkey с продуманным восстановлением. Для обычных сервисов подойдет TOTP-приложение. Push стоит использовать только с отображением контекста входа или сопоставлением числа. SMS остается приемлемым резервом там, где другого варианта нет, но номер телефона необходимо защитить PIN-кодом у оператора и запретом дистанционного перевыпуска SIM, если оператор предоставляет такую возможность.
Смотрите также:
Как правильно использовать ультразвуковой течеискатель для поиска утечек сжатого воздуха http://euroelectrica.ru/kak-pravilno-ispolzovat-ultrazvukovoy-techeiskatel-dlya-poiska-utechek-szhatogo-vozduha/.
Интересное по теме: Как правильно использовать станки для резки рулонных материалов: рекомендации по эксплуатации
Советы в статье "Как выбрать сельхозтехнику для небольшого хозяйства: основные параметры и типичные ошибки" здесь.

Хорошая настройка 2FA - это не один переключатель, а связка из сильного метода, безопасного резерва и регулярной проверки сеансов. Начать стоит с электронной почты: именно она чаще всего служит ключом к восстановлению остальных аккаунтов. После подключения полезно записать, где хранятся резервные коды, зарегистрировать второй ключ и проверить вход с нового устройства. Если опыт использования passkeys, TOTP или аппаратных токенов оказался неоднозначным, им стоит поделиться - практические детали нередко помогают точнее увидеть слабые места конкретного сервиса.